
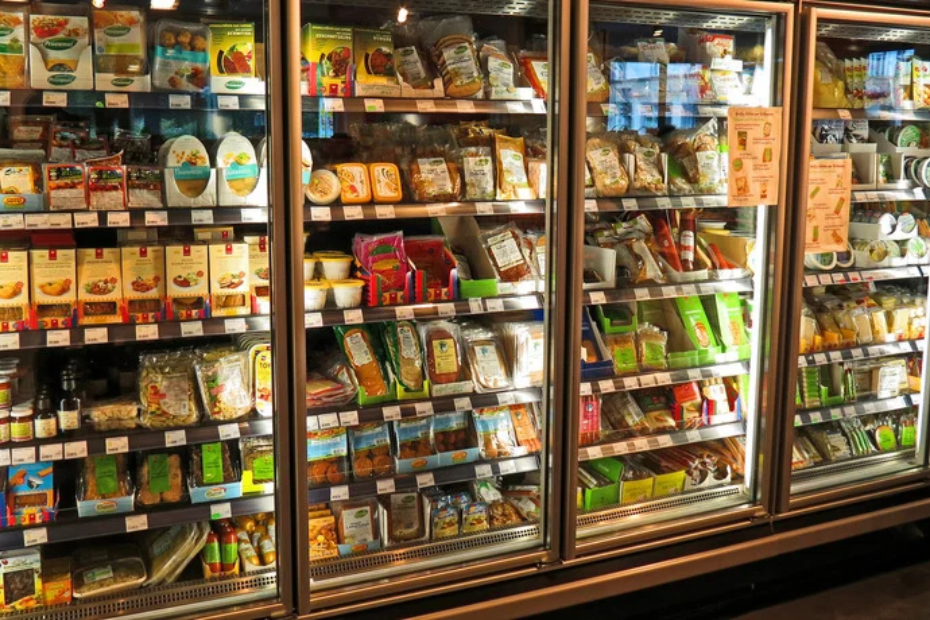
Une attaque informatique d’une ampleur inhabituelle perturbe plusieurs centaines de supermarchés en France, ce lundi 12 octobre 2026. Contrairement aux cyberattaques visant habituellement les données personnelles ou les systèmes de paiement, celle-ci cible directement les équipements chargés de conserver les produits frais et surgelés.
Les premières investigations orientent vers les systèmes de régulation frigorifique du fabricant danois Danfoss, utilisés dans de nombreux établissements de la grande distribution.
Des températures pouvant atteindre 50 degrés dans les réfrigérateurs
Selon les premiers éléments disponibles, les pirates auraient exploité une faille informatique présente dans d’anciennes versions du logiciel de régulation des installations frigorifiques.
Ils seraient ainsi parvenus à prendre le contrôle de certains équipements à distance, notamment en détournant leur fonction de dégivrage. Dans plusieurs magasins, les consignes de température auraient été poussées jusqu’à 50 °C, entraînant une hausse anormale de la chaleur à l’intérieur des installations.
Cette manipulation aurait provoqué une rupture de la chaîne du froid, rendant de nombreux produits alimentaires impropres à la consommation.
Viandes, poissons, produits laitiers et surgelés ont ainsi dû être retirés de la vente, voire détruits dans les établissements les plus touchés.
Intermarché, Super U et Leclerc particulièrement touchés
L’enseigne Intermarché figure parmi les principales victimes, avec environ 150 à 200 magasins concernés selon les premières informations.
Du côté de Coopérative U, moins d’une centaine de points de vente seraient affectés. Des établissements Leclerc et Monoprix sont également concernés, tandis que d’autres enseignes pourraient avoir subi des perturbations.
Dominique Schelcher, président de Coopérative U, a confirmé publiquement l’existence de cette cyberattaque. Il a précisé que les équipes techniques étaient mobilisées avec les professionnels du froid afin de rétablir le fonctionnement des installations.
Les conséquences financières pourraient être particulièrement importantes. Certains supermarchés auraient déjà perdu plusieurs dizaines, voire centaines de milliers d’euros de marchandises.
Une enquête ouverte par le parquet de Paris
Face à l’ampleur de l’attaque, la section spécialisée dans la cybercriminalité du parquet de Paris s’est saisie du dossier.
Les investigations ont été confiées à l’Office anti-cybercriminalité (OFAC), chargé notamment d’identifier les responsables, de déterminer les circonstances de l’intrusion informatique et d’évaluer les dégâts.
Outre les pertes alimentaires, des départs de feu ont également été signalés par le parquet. Les enquêteurs devront déterminer leur lien avec les dysfonctionnements provoqués par l’attaque.
À ce stade, l’identité des auteurs et leurs motivations restent inconnues.
Une attaque qui soulève des questions sur la sécurité des équipements connectés
Cet incident met en évidence la vulnérabilité potentielle de certains équipements industriels connectés, pourtant indispensables au fonctionnement quotidien des commerces alimentaires.
Les systèmes de réfrigération modernes permettent notamment de surveiller les températures, de programmer les opérations de maintenance et de contrôler certaines installations à distance.
Mais lorsqu’ils présentent des failles de sécurité, ces dispositifs peuvent devenir des points d’entrée pour des cybercriminels.
Ce lundi, les opérations techniques se poursuivent afin de sécuriser les équipements concernés et de permettre aux magasins touchés de reprendre progressivement leur activité normale.
Pour l’heure, aucun élément confirmé ne permet d’établir que des supermarchés situés en Martinique, en Guadeloupe ou en Guyane ont été affectés par cette cyberattaque.


Donnez votre avis
Soyez le premier à réagir à cet article.